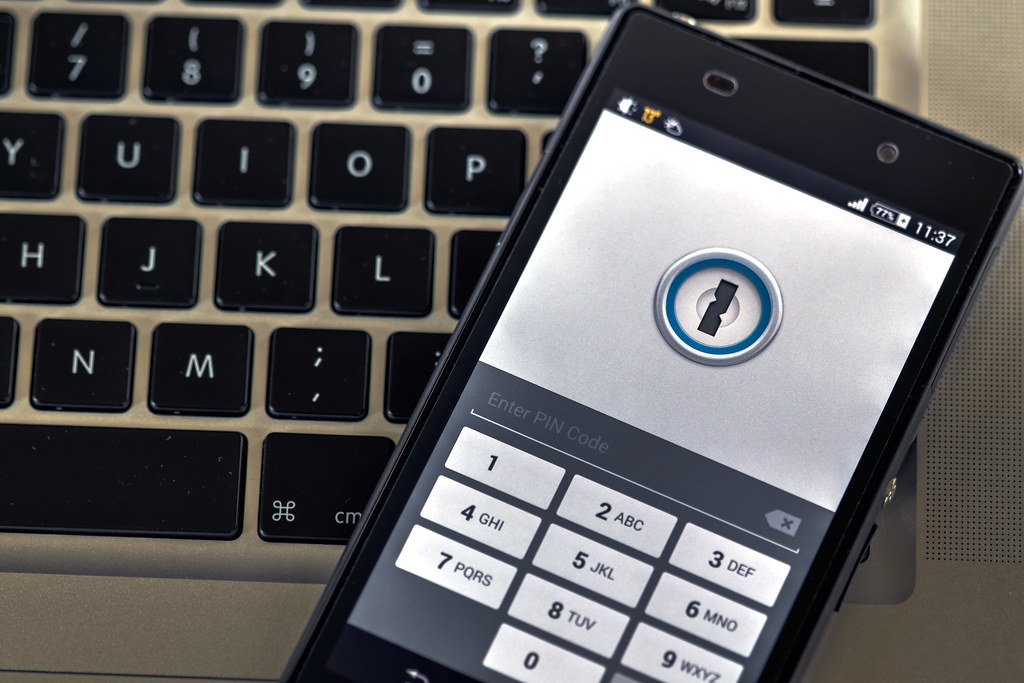
İki Adımlı Doğrulama Nedir, Hesaplarınızı Neden Korur?
Bu icerik 2026 yilinda yayimlandi
Iki adimli dogrulama yontemleri her yeni cihaz ve platform surumuyle degisiyor. Yontem karsilastirmasi yeniden ele alinmalidir.
Yazi asagida tam olarak korunuyor. Sanalsinif.net anasayfasindaki guncel yazilara goz atin.
Parola hırsızlığı, kullanıcıların büyük çoğunluğunun bir kez yaşadığı bir olaydır. Ele geçirilen hesaplar arasında en çok kullanılanlar, tahmin edilmesi kolay parolaların kullanıldığı hesaplardır. İki adımlı doğrulama, bu tür saldırıların etkisini büyük ölçüde azaltan bir katman ekler. Çalışma mantığı basit görünür ama uygulanmasında dikkat edilmesi gereken noktalar vardır.
Parola neden tek başına yetersiz
Standart bir giriş sisteminde kullanıcı, iki bilgiyi sunar: parolayı ve kullanıcı adını. Saldırganın elinde ise yalnızca tahmin etmesi gereken tek bir bilgi vardır.
Parolaların zayıf olmasının nedeni, insan hafızasının sınırlarıdır. Güçlü bir parolanın akılda tutulması zordur, bu yüzden çoğu kişi basit bir parolayı seçer, unutur ve sonra kolayca tahmin edilebilir bir varyantını kullanır. “123456”, “password”, doğum yılı, telefon numarasının son dört hanesi — istatistiksel olarak en sık görülen parolalar bu türden kalıplardır.
Kaba kuvvet (brute force) saldırılarında deneme hızı kritik bir faktördür. Sekiz karakterlik, büyük ve küçük harf ile rakam içeren bir parolanın kaba kuvvetle kırılması, ortalama bir sunucuda kısa sürede gerçekleşebilir. Parola ne kadar güçlü olursa olsun, yeterli bilgi işlem gücü olan bir saldırgan için süre sonunda bir sınıra dayanır.
İki adımlı doğrulama nasıl çalışır
İki adımlı doğrulama, girişe ikinci bir doğrulama adımı ekler. Bu adım, kullanıcının elinde olduğu bilinen bir şeyden üretilir:
1. Zamana dayalı tek kullanımlık kod (TOTP) — Telefonunuzdaki bir uygulama, günün saati ile bir gizli anahtarı birleştirerek 6 haneli bir kod üretir. Bu kod genellikle 30 saniyede bir değişir.
2. Fiziksel güvenlik anahtarı — Küçük bir USB benzeri cihaz. Siteye giriş yaparken cihazı bilgisayara takarsınız; cihaz kriptografik olarak kimliğinizi doğrular.
3. Biyometrik doğrulama — Parmak izi, yüz tanıma veya iris. Akıllı telefonların parmak izi sensörü, cihazın kendi açılış güvenliği için kullandığı yöntemle aynı mantığı uygular.
4. SMS ile doğrulama — Cep telefonunuza kod gönderilir. Kullanımı kolaydır ancak SIM kart klonlama ve SMS yakalama riskleri nedeniyle artık önerilmemektedir.
5. Kurtarma kodu — Telefonunuza erişiminiz yoksa kullanılacak, bir kez üretilen yedek kodlardır.
Neden bu kadar etkili
İki adımlı doğrulamanın etkinliği, saldırı biçimini değiştirmesinden gelir. Parolanın kendisi ele geçirilse bile, saldırganın hesaba girmesi için ikinci bir aşamayı da geçmesi gerekir.
Bu, saldırı maliyetini önemli ölçüde artırır. Kimlik avıyla parola ele geçirilse bile, oturum açma işlemi tamamlanamaz. Parolanın bir veri tabanından sızdırılması da aynı şekilde işe yaramaz.
Google’ın 2019 yılında yayımladığı bir çalışma, iki adımlı doğrulamanın hesap ele geçirme riskini önemli ölçüde azalttığını gösterdi. Çalışma, iki adımlı doğrulamayı kullanan hesaplarda başarılı hesap ele geçirme olayının, kullanmayanlara kıyasla çok daha düşük olduğunu ortaya koydu.
Zayıf noktalar
Hiçbir güvenlik önlemi kusursuz değildir. İki adımlı doğrulamanın bilinen zayıf noktaları vardır ve bilinçli olmak gerekir.
Fiziksel erişim. Uygulama, telefonunuz açıkken istenen kodu gösterebilir. Bu nedenle telefonunuzun ekran kilidi, cihazın kendi parmak izi veya PIN koruması ilk savunma hattınız olmalıdır.
Yeniden oynatma saldırısı (replay attack). Kötü niyetli bir kişi, bir kodu kaydedip sonradan kullanabilir. Bu nedenle iyi tasarlanmış sistemlerde kodlar yalnızca kısa süre geçerli olur ve bir kez kullanılır.
Sosyal mühendislik. Saldırgan, doğrudan teknik saldırı yerine sizi kandırmayı deneyebilir. “Acil durumda hesabınızı doğrulamamız gerekiyor, kodu bize söyleyin” türü talepler hâlâ etkili olabilir. Hesap yönetimi sayfasından hiçbir şekilde doğrulama kodu istenmez.
SMS yönteminin zayıflığı. SMS ile gelen kodlar, SIM kart klonlama ve bazı durumlarda mesaj yakalama saldırılarına açıktır. Mümkün olan her yerde uygulama tabanlı veya fiziksel anahtar yöntemleri tercih edilmelidir.
Hangi yöntem seçilmeli
Güvenlik açısından, yöntemlerin bir hiyerarşisi vardır:
- En güçlü: Fiziksel güvenlik anahtarı — saldırganın kullanıcıya erişmesi gerekmez, cihazın kendisi kimliği kanıtlar
- Güçlü: Uygulama tabanlı TOTP — internet bağlantısı gerekmez, SMS’e göre çok daha dirençlidir
- Orta: Platform biyometrik doğrulaması — cihaz güvenliği varsayılan olarak açıksa güçlü, kapalıysa zayıf
- En zayıf: SMS — kolaydır ama teknik olarak en çok saldırı yüzeyine sahip yöntemdir
Pratik bir öneri: Mümkün olan en güçlü yöntemi seçin, ancak kullanılabilirliği de gözetin. Kullanıcıların büyük bölümü kurulumu karmaşık bulup vazgeçtiği için, kullanılmayan güvenlik önlemi, kullanılan zayıf önlemden daha az değerlidir.
Kurulumda sık yapılan hatalar
1. Aynı numarayı SMS’e ve uygulamaya bağlamak. Bu, iki adımlı doğrulamayı tek adıma indirger. SMS’i kapatın, uygulama yöntemini etkin bırakın.
2. Kurtarma kodlarını saklamamak. Telefonu kaybettiğinizde hesabınıza erişmek için bu kodlar gerekli. Bunları güvenli bir yerde, basılı olarak saklamak en pratik yöntemdir.
3. Yedek e-posta adresini güncellememek. Parola sıfırlama bağlantısı genellikle e-postaya gider. Üniversite öğrencileri için özellikle önemli: mezuniyet sonrası kullanılamayan kurumsal e-posta adreslerine bağlı hesaplar sıkıntılıdır.
4. Aynı parolayı her yerde kullanmak. İki adımlı doğrulama, parolanın başka bir sitede ele geçirilmesini engellemez. Bir siteden sızan parola, o hesapta iki adımlı doğrulama olsa bile başka bir hesaba girmek için kullanılabilir.
Organizasyonlar için
Kurumsal ortamlarda iki adımlı doğrulama, çalışanlara seçenek olarak sunulduğunda kullanım oranı düşük kalır. Zorunlu hale getirildiğinde ise kullanım oranı hızla yükselir.
Uygulamada dikkat edilecek nokta, geçiş sürecinin planlanmasıdır. Kullanıcılara geçiş süresi tanımak, destek hattı hazırlamak ve teknik sorunlarda alternatif erişim yolu sunmak, geçişin başarısını belirler.
Üniversite ve okul ortamlarında ek bir boyut vardır: öğrencilerin sık değişen telefon numaraları ve kurumsal e-posta adresleri. Yeni kayıt dönemlerinde iki adımlı doğrulamanın güncellenmesi hatırlatılmalıdır.
Özet
İki adımlı doğrulama, giriş sürecine kullanıcının fiziksel olarak sahip olduğu bir ikinci bileşen ekler. Bu, parolanın ele geçirilmiş olsa bile hesaba erişimi zorlaştırır.
En güçlü yöntem fiziksel güvenlik anahtarı, en yaygın ve dengeli yöntem ise uygulama tabanlı tek kullanımlık kodlardır. SMS, kolaylığı nedeniyle tercih edilse de teknik olarak en zayıf seçenektir.
Hiçbir yöntem hatasız değildir; sosyal mühendislik ve fiziksel cihaz erişimi en yaygın risklerdir. Bu nedenle iki adımlı doğrulama, parola yönetiminin ve cihaz güvenliğinin yerine değil, onlara ek bir katman olarak düşünülmelidir.
Yorum gönder