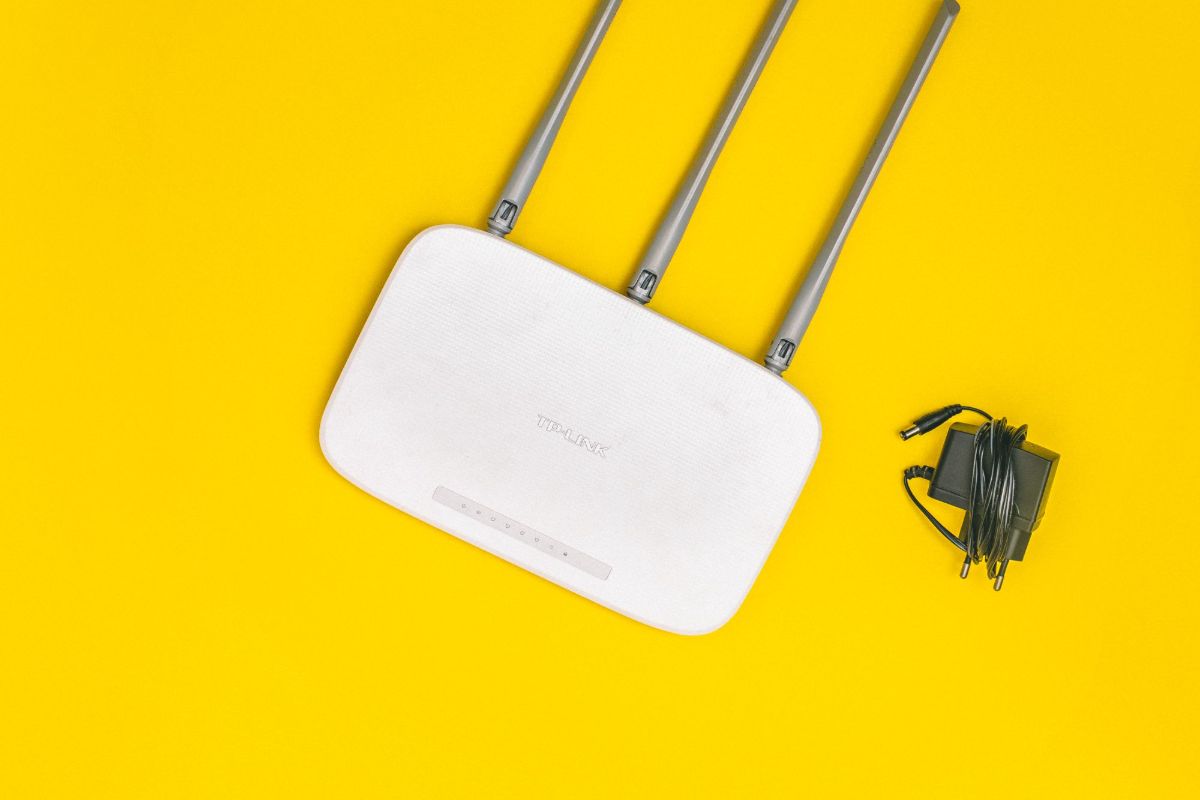
Wi-Fi Güvenliği: Parola, Router Ayarları ve Misafir Ağı
Evdeki kablosuz ağ, internete çıktığınız ilk kapıdır. Zayıf bir Wi-Fi parolası, evdeki tüm cihazların verisine erişim anlamına gelebilir. Çoğu güvenlik açığı iki yerden gelir: fabrika ayarı parolaların değiştirilmemesi ve eski şifreleme standardının kullanılması. Bu yazıda yönlendiricide hangi ayarların yapılması gerektiği, parolanın nasıl seçileceği ve misafir ağının nasıl kurulacağı anlatılmıştır.
Şifreleme standartları
Ağınızın güvenliği büyük ölçüde kullandığınız şifreleme standardına bağlıdır.
| Standart | Güvenlik | Not |
|---|---|---|
| WPA3 | En güçlü | Yeni cihazlarda bulunur; eski cihazla uyumsuzluk olabilir |
| WPA2 / WPA2-PSK | Güvenli | Yaygın standart; çoğu cihaz destekler |
| WPA | Zayıf | Artık kullanılmamalı |
| WEP | Çok zayıf | Kesinlikle kullanmayın; kırılması çok kolaydır |
| Şifrelemesiz | Güvensiz | Herkes ağa katılabilir |
Ağınız WPA2 veya WPA3 gösteriyorsa şifreleme tarafı doğrudur. WEP ya da şifrelemesiz mod görüyorsanız derhal değiştirin.
Parola seçimi
Parolanın gücü, uzunluğu ve tahmin edilemezliğiyle ölçülür.
| Zayıf | Güçlü | |
|---|---|---|
| Uzunluk | 8-10 karakter | En az 12-16 karakter |
| İçerik | Sadece harf | Büyük küçük harf, rakam, simge |
| Yapı | Yıl + isim | Rastgele karakter dizisi |
Uzunluk, karmaşıklıktan daha önemlidir. On altı karakterlik rastgele bir parola, kısa ama karışık bir paroladan çok daha güçlüdür. Rastgele bir dizi, karşısında uzun bir süre direnebilir.
Değiştirilmesi gereken ayarlar
Yönlendiricinin yönetim paneline bağlanarak yapılması gerekenler vardır. Panele genellikle tarayıcıdan erişilir.
| Ayar | Ne yapılmalı |
|---|---|
| Wi-Fi parolası | Fabrika parolası mutlaka değiştirilmeli |
| Yönetim parolası | Varsayılan yönetici parolası değiştirilmeli |
| Şifreleme | WPA2 veya WPA3 seçilmeli |
| WPS | Kapatılmalı |
| Yönetim paneline uzaktan erişim | Kapatılmalı |
| Port yönlendirme | Kapatılmalı; gerek yoksa açılmamalı |
| Güvenlik duvarı | Açık olmalı |
| Yazılım sürümü | Güncel olmalı |
WPS özellikle kapatılmalıdır. Bu özellik, parolayı bilmeye gerek kalmadan ağa katılmayı kolaylaştıran bir açıktır. Kullanılabilirliği artırmak için açık bırakılmamalıdır.
Uzaktan yönetim en tehlikeli ayardır. Açık bırakıldığında yönlendirici internet üzerinden kontrol edilebilir hâle gelir. Kapalıyken yalnızca ev ağı içinden erişilir.
Parolanın nasıl değiştirileceği
- Yönetim paneline tarayıcıdan bağlanın
- Kablosuz ayarlar bölümüne girin
- Güvenlik sekmesini açın
- Şifreleme türünü WPA2 veya WPA3 yapın
- Yeni parola girin ve kaydedin
- Cihazlar yeniden bağlanır; parolayı cihazlara girin
|
|
|
|
|
Parola değişince tüm cihazların parolası sıfırlanır. Evdeki telefon, dizüstü, televizyon ve akıllı cihazları sırayla yeniden bağlamanız gerekir.
Misafir ağı
Misafir ağı, aynı parolayı paylaşmadan misafirleri ağa bağlamanın doğru yoludur.
| Ortak ağ | Misafir ağı | |
|---|---|---|
| Parola | Aynı | Farklı |
| Ortak alana erişim | Var | Yok |
| Yazıcı, ağ diski | Erişilebilir | Görülemez |
Misafir ağının asıl değeri güvenliktir. Misafir cihazı ana ağa girmez; ağdaki yazıcıya, dosya sunucusuna ve diğer cihazlara ulaşamaz. Aynı anda misafir parolayı siz de paylaşmazsınız.
Yetersiz sayılan yöntemler
Bazı önlemler yaygın biçimde kullanılır ama güvenlik sağlamaz veya çok sınırlıdır.
| Yöntem | Gerçek durum |
|---|---|
| Ağ adını gizleme (SSID) | Tek başına hiçbir güvenlik sağlamaz. Ağ adları kolayca bulunur |
| MAC adresi filtreleme | Kolay aşılır; tek başına yeterli değildir |
| Uzun ağ adı | Güvenlik sağlamaz; yalnızca bilgi verir |
| Güçlü sinyal | Kapsamı artırır; bir zayıflık değil ama gereksiz |
Ağ adı gizlemek en yaygın yanılgıdır. Modern araçlar gizli ağları saniyeler içinde bulur. Güvenlik yalnızca şifreleme ve güçlü parola ile sağlanır.
Yazılım güncellemesi
- Yönlendiricinin yazılımını güncelleyin
- Üretici sitesinden en son sürümü indirin
- Açıklanmış güvenlik açıkları kapatılır
- Eski modellerde güncelleme olmayabilir; bu durumda cihaz değişimi düşünülmelidir
- Üreticiyi güvenilir kaynaktan indirin
|
|
|
Güncelleme, güvenlik açıklarını kapatır. Yönlendiriciler internete açık cihazlardır ve yazılımdaki açıklar doğrudan sizin ağınıza erişim sağlar.
Sık yapılan 7 hata
- Fabrika parolasını değiştirmemek
- WPS özelliğini açık bırakmak
- Uzaktan yönetimi açmak
- Ağ adını gizleyerek güvendiğini sanmak
- MAC filtresini tek güvenlik önlemi saymak
- Misafirlere ana ağ parolasını vermek
- Yönlendirici yazılımını güncellememek
|
|
|
|
Kontrol listesi
| Adım | Yapıldı mı |
|---|---|
| Wi-Fi parolası değiştirildi | ☐ |
| Yönetim parolası değiştirildi | ☐ |
| Şifreleme WPA2 veya WPA3 | ☐ |
| WPS kapatıldı | ☐ |
| Uzaktan yönetim kapatıldı | ☐ |
| Misafir ağı oluşturuldu | ☐ |
| Yazılım güncellendi | ☐ |
Kısaca
Evdeki kablosuz ağın güvenliği öncelikle şifreleme standardına ve parola gücüne bağlıdır. WEP ve WPA güvenli değildir; ağ WPA2 veya WPA3 kullanmalıdır. Yönlendiricinin fabrika Wi-Fi ve yönetim parolaları değiştirilmelidir. WPS özelliği güvenlik açığı doğurduğu için kapatılmalı, yönetim paneline uzaktan erişim ve port yönlendirme kapatılmalı, güvenlik duvarı açık tutulmalıdır. Ağ adını gizlemek ve MAC adresi filtrelemek tek başına güvenlik sağlamaz; asıl koruma güçlü şifreleme ve uzun bir rastgele paroladır. Misafırlar için ayrı bir ağ oluşturmak, ana ağ parolasını paylaşmadan misafir ağına erişim sağlar ve cihazların birbirini görmesini engeller. Yönlendirici yazılımının güncel tutulması, açıklanmış güvenlik açıklarının kapatılması açısından gereklidir.
Yorum gönder