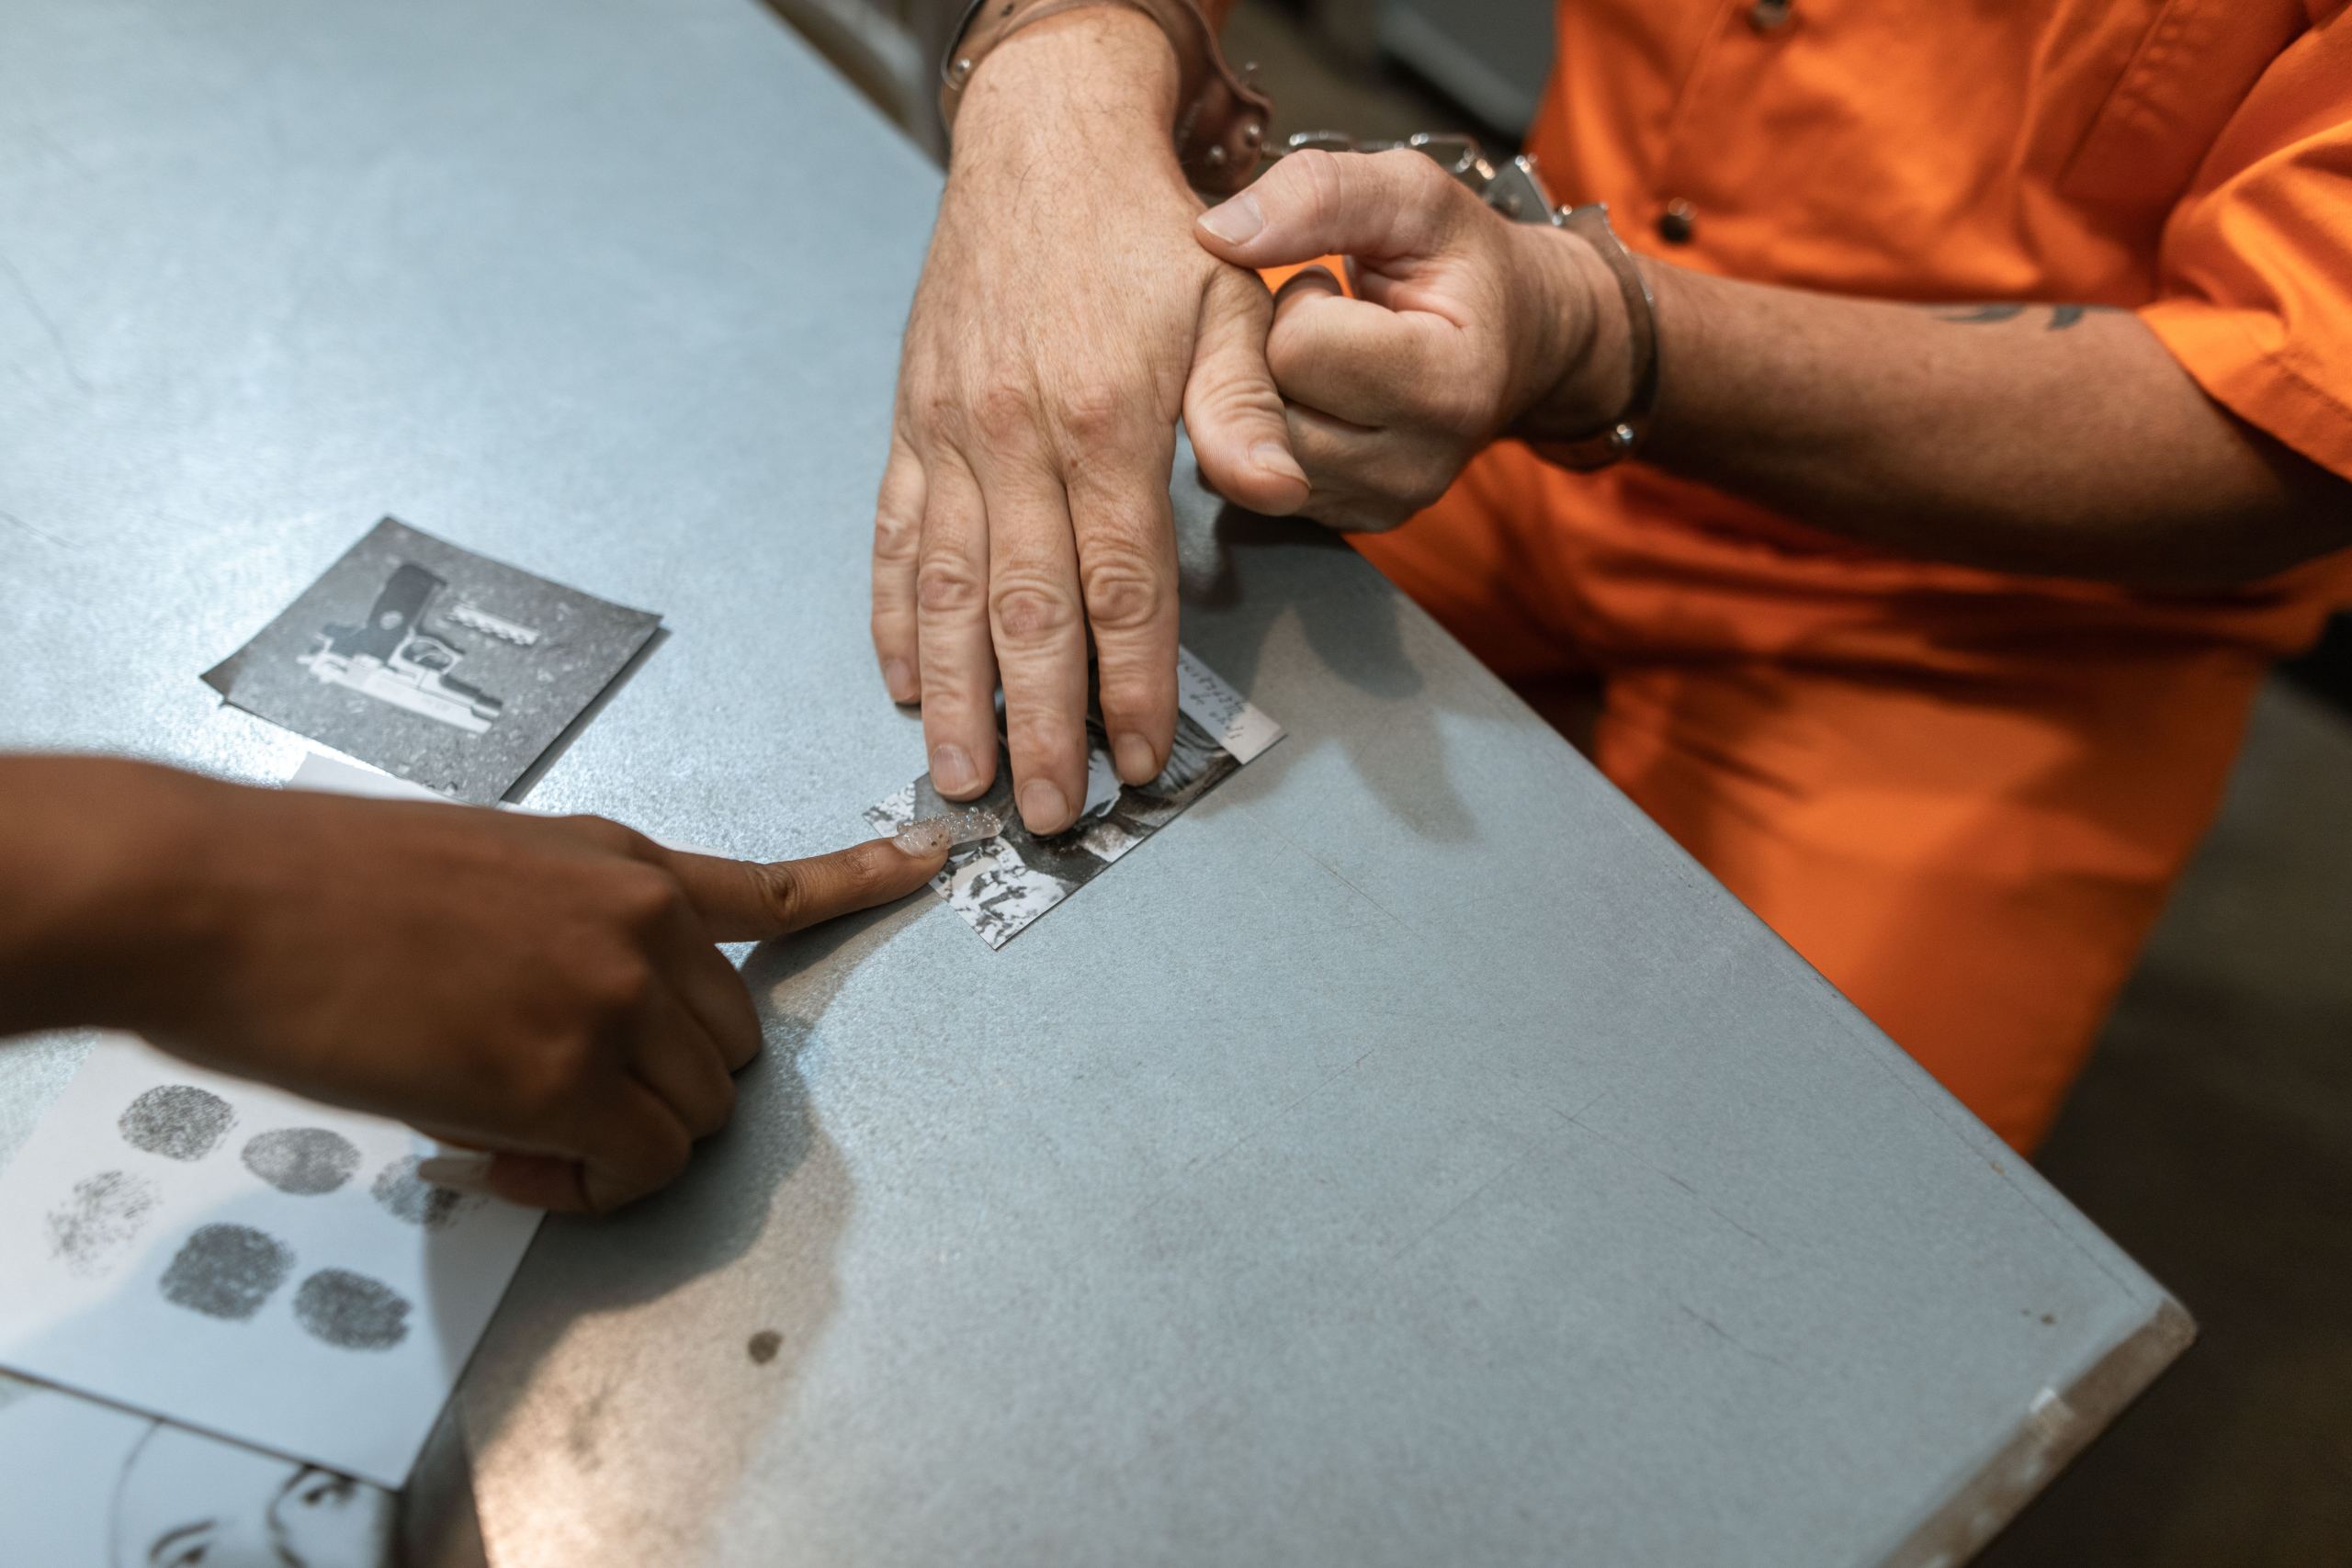
Biyometrik Veri Nedir? Neden Şifreden Farklıdır?
Biyometrik veri, bir kişiyi fiziksel veya davranışsal özellikleriyle tanımlayan veridir. Parmak izi, yüz, göz, ses, damar deseni ve hatta yürüyüş biçimi bu kapsamdadır. Bu verilerin en dikkat çekici yanı, bir şifre gibi kullanıcı tarafından belirlenmemiş olmaları. Şifreyi siz seçersiniz; parmak izinizse zaten orada durur. Bu da biyometriyi hem çok kullanışlı hem de geri dönüşü olmayan bir şey yapıyor.
Telefonunuzun parmak iziyle açılması günlük hayatın en yaygın biyometrik kullanımı. Bunun rahatlığı tartışmasız; ama aynı rahatlık, biyometrik verinin diğer şifrelerden neden temelden farklı olduğunu gizliyor. Unutulan bir şifre değiştirilebilir. Kırılan bir parmak okuyucu değiştirilebilir. Ancak parmağınızın parmak izi değişmez ve o izden alınmış bir veri iptal edilemez.
Hangi biçimler kullanılıyor
Parmak izi. En yaygın yöntem. Telefonlarda, banka uygulamalarında, bazı kapı sistemlerinde kullanılıyor. Parmağın yüzeyde bıraktığı desenden okunuyor; optik veya kapasitif sensörler aracılığıyla çalışıyor. Uygulama kolaylığı çok yüksek olduğu için en yaygın tercih.
Yüz tanıma. 2 boyutlu ve 3 boyutlu olmak üzere iki ana yaklaşım var. 2 boyutlu sistemler kameradan alınan görüntüden yüz hatlarını okuyor ve telefonun kilidini açabiliyor. 3 boyutlu sistemler, mesafeyi de ölçtüğü için fotoğrafla geçişi zorlaştırıyor; bu nedenle havalimanı girişleri ve sınır kapıları daha çok bunu tercih ediyor.
İris ve retina. İris, gözün renkli kısmıdır ve deseni doğumdan itibaren sabittir. Retina ise gözün iç yüzeyindeki damar ağıdır. Bu ikisi çok yüksek güvenilirlik sağlar ama teknik altyapı gerektirir, bu yüzden daha az yaygındır.
Ses. Sesinizin tizliğinin, konuşma ritminizin ve vurgularınızın oluşturduğu bir profil. Telefonlarda “sesinizle aç” özelliğinde ve çağrı merkezlerinde kimlik doğrulamada kullanılıyor. Arka plan gürültüsü nedeniyle ortamlara göre güvenilirlik değişebiliyor.
Davranışsal biyometri. En az bilinen ama en yaygın kullanılan tür. Bir cihazı ne kadar hızlı ve hangi açılarla kaydırdığınız, klavyede hangi tuşlara ne kadar bastığınız bunlar biyometrik sayılıyor ve kredi kartı dolandırıcılığını tespitinde kullanılıyor. Buradaki temel varsayım şu: gerçek bir insanın hareketi her seferinde birebir tekrarlanmaz.
Neden şifreden farklı
Şifre bir sırdır ve sır değiştirilebilir. Biyometrik veri ise kimliğin kendisidir. Dört temel fark var.
Birincisi, değiştirilemezlik. Şifrenizi şüphelenirsiniz, değiştirirsiniz. Parmak izinizi şüphelenmezsiniz; değiştiremezsiniz. Bir veri ihlaline uğrarsa o kimlik kalıcı olarak ele geçirilmiş sayılır.
İkincisi, erişilebilirlik. Şifreyi bir yere yazıp unutabilirsiniz. Biyometri her an elinizin altında; bu kullanım kolaylığı bir avantaj ama aynı zamanda paylaşım riskini de artırıyor. Telefonunuzu açıp parmakınızı birinin eline bırakmak, şifreyi söylemekten kolay.
Üçüncüsü, kopyalanabilirlik. Parmak izinden alınan veri görsel olarak elde edilebilir ve bir yüzeyde yeniden üretilebilir. Bu, güvenlik açısından en çok tartışılan nokta; çözüm olarak sisteme canlı varlık kontrolü (liveness detection) ekleniyor, yani sistem parmağın canlı bir parmak olduğunu doğrulamaya çalışıyor.
Dördüncüsü ve en kritik olanı, geri alınamazlık. Şifreniz sızarsa şifrenizi değiştirirsiniz. Veritabanınız sızarsa parmak izi değişmez; sadece o veriyi tutan sistemi değiştirmek gerekir. Bu yüzden biyometrik veri, birçok ülkede özel koruma altına alınmış veri kategorisinde sayılıyor.
Türkiye’de hukuki durum
KVKK kapsamında biyometrik veriler, işlenebilmesi için açık rıza gerektiren özel nitelikli kişisel veri olarak tanımlanmıştır. Bu, sözleşme veya meşru menfaat gibi başka bir hukuki sebebe dayanarak işlenemeyeceği anlamına geliyor; kişi açık rıza vermek zorunda. Ayrıca bu verilerin işlenme amacı, saklama süresi ve güvenliği konusunda ek yükümlülükler getiriliyor.
Bir başka düzenleme de biyometrik verilerin yurt dışına aktarımı. Kişisel verilerin yurt dışına aktarımı, kişinin rızası ve uygun görülen yeterli koruma tedbirleri gibi koşullara bağlı. Biyometrik veriler için bu aktarım ayrıca bir onay gerektiriyor.
Uygulamada ise durum biraz farklı işliyor. Nüfus cüzdanı ve pasaport başvurularında parmak izi ve dijital fotoğraf zaten hukuki olarak zorunlu. Yani bu veriyi toplayan sistemler mevcut ve devlet tarafından işletiliyor. Kişisel verilerin korunmasına ilişkin düzenlemeler, bu alanı düzenlerken teknolojinin gerisinde kalmış olabiliyor; tartışma da buradan çıkıyor.
Nerelerde kullanılıyor
Telefon kilidi en yaygın kullanım. Bunun ardından bankacılık uygulamalarında ödeme onayı, sınır kapılarında giriş kontrolü, kısmen bazı kamu hizmetlerinde kimlik doğrulama geliyor. Ayrıca cihazların sahipliğini doğrulamak için cihaz sahipliği doğrulama servisleri de biyometrik veriden yararlanıyor.
Kapsam genişlerken getirilen bir tartışma var: Veri toplayan her yeni sistem, aynı verinin hangi amaçla kullanılacağı konusunda yeni bir risk oluşturuyor. Bir uygulamaya verdiğiniz parmak izinin, o uygulamanın kapsamı ileride genişlediğinde nerede kullanılacağı önceden belli değil. Güvenlik açısından güçlü görünen bu veriler, kapsam kontrolü zayıf kaldığında beklenmedik yerlere gidebiliyor.
Riski azaltmak için
Biyometrik kullanımını sıfırlamak pratik olarak mümkün değil; cihazlar bu özelliği varsayılan olarak açık getiriyor. Yapılabilecek şeyler var.
En etkili önlem, biyometriyi cihaz açma anahtarı olarak kullanmamak. Telefonunuz parmak iziyle açılıyorsa, kaybınız durumunda birisi sadece parmağınızla cihaza erişir. PIN ya da desen, biyometriye göre daha fazla katman sunuyor; ikisi birlikte kullanılabiliyor.
Uygulama izinlerini gözden geçirmek de önemli. Bazı uygulamalar kamera veya mikrofon izni isterken aslında yüz veya ses verisi işliyor olabilir. İzin ekranından bunları kapatmak mümkün.
Son olarak, biyometrik verinin hangi sistemlerde tutulduğunu bilmek gerekiyor. Devlet tarafından işletilen kayıt sistemlerinde verilerin nasıl korunduğu konusunda kamuya açık bilgi sınırlı. Bu konuda endişeniz varsa, kurumlardan bilgi talep etmek hukuki olarak mümkün haklarınız arasında.
Kısaca
Biyometrik veri, şifrelerin yerini alan rahat bir alternatif değil; tamamen farklı bir güvenlik ve gizlilik denklemi. Kullanım kolaylığı gerçek, ancak kalıcılığı da gerçek. Bu yüzden en doğru yaklaşım biyometriyi reddetmek değil, nerede kullanıldığını bilmek ve gerektiğinde katman eklemek.
Yorum gönder